“Wielki Brat” czuwa nad bezpieczeństwem danych w modelach AI. Politechniczny Kościuszkon 2026 sypnął pomysłami

Gateway do modeli AI chroniący dane przed wyciekiem, nowatorski system bezpiecznych aktualizacji i narzędzie do wykrywania ataków na infrastrukturę lotniczą – to zwycięskie rozwiązania Kościuszkonu 2026. 24-godzinny hackathon Politechniki Krakowskiej odbył się z soboty na niedzielę (9-10 maja 2026 r.) w krakowskim Klubie Kwadrat. Tematem bezsennej nocy programowania było w tym roku cyberbezpieczeństwo.
“Wielki Brat”, update nowej generacji i detekcja zagrożeń
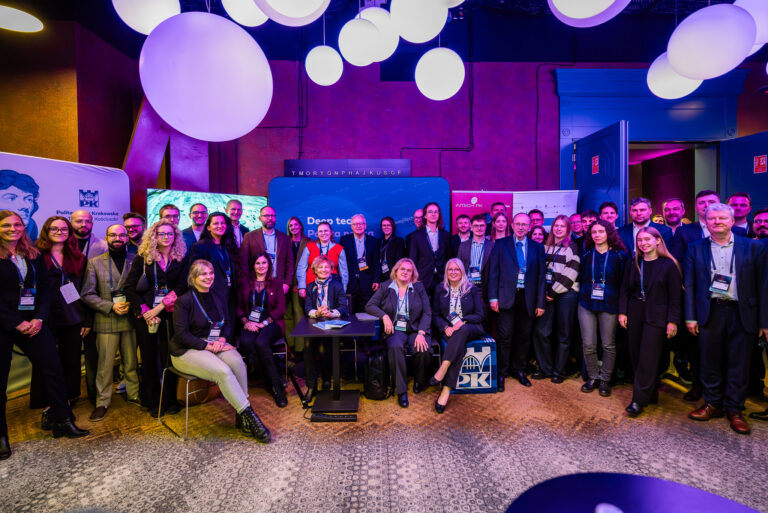
W tegorocznej rywalizacji wzięły udział 32 dwu-, trzy- i czteroosobowe drużyny, czyli ponad 100 studentów. Do wyboru mieli jeden z trzech tematów konkursowych: Cybersecurity Awareness, Secure Software Update oraz Detection of GPS Spoofing.
Pierwsze miejsce w temacie Cybersecurity Awarneness zajął zespół “Przepełniacze stosu” z Politechniki Krakowskiej. Jego “Big Brother Proxy” to zapora, która stoi pomiędzy użytkownikiem końcowym a zewnętrznymi modelami AI, zapewniając ochronę wrażliwych danych w czasie rzeczywistym. Rozwiązanie opiera się na dwupoziomowym systemie weryfikacji. – Pierwszy odpowiada za wyłapywanie oraz automatyczne zamazywanie ściśle zdefiniowanych wzorców danych, takich jak numery PESEL, NIP czy IBAN. Drugi wykorzystuje modele embeddingów AI do analizy znaczenia całej wiadomości i porównywania jej z wewnętrzną polityką bezpieczeństwa firmy – opisują swój projekt twórcy.
Nagroda główna w temacie Secure Software Update trafiła do zespołu “XD”, również z Politechniki Krakowskiej. Projekt “XDUpdate” to system aktualizacji zaprojektowany z myślą o bezpieczeństwie w obliczu współczesnych i przyszłych zagrożeń. Rozwiązanie jest odporne na szerokie spektrum ataków. – Niestraszne mu przechwycenie komunikacji typu man in the middle, przejęcie kontroli nad serwerem aktualizacji nie daje atakującemu możliwości wprowadzenia złośliwego kodu, a nieautoryzowana modyfikacja plików aktualizacji jest technicznie niemożliwa – opisują rozwiązanie członkowie zespołu “XD” z PK.
Zwycięzcami tematu Detection of GPS Spoofing zostali studenci Politechniki Krakowskiej z zespołu “Git Happens”. Projekt “Detekcja Spoofingu GNSS / ADS-B” to narzędzie do wczesnego ostrzegania i analizy anomalii dla lotnictwa oraz infrastruktury krytycznej. – Jego głównym celem jest uczynienie niewidzialnego zagrożenia, jakim jest fałszowanie sygnałów nawigacyjnych, w pełni widocznym i możliwym do monitorowania w czasie rzeczywistym – tłumaczą twórcy.
Medaliści Kościuszkonu 2026
W rywalizacji wzięły udział zespoły reprezentujące czołowe uczelnie techniczne, często łącząc siły w składach międzyuczelnianych.
TEMAT PK: Cybersecurity Awareness
I MIEJSCE: Rozwiązanie „Big Brother Proxy”
Autorzy: Zespół „Przepełniacze stosu” (Politechnika Krakowska) w składzie: Karol Kapusta, Paweł Kosiński, Andrzej Laskowski, Sylwester Łotocki.
II MIEJSCE: „ThinkLink” (wtyczka do przeglądarki podnosząca bezpieczeństwo online)
Autorzy: „Wege pasztety” (Politechnika Łódzka): Skład: Hanna Dudek, Klaudia Łuczak, Julia Rzeźniczek
III MIEJSCE: „ClearTerms” (platforma edukacyjna AI chroniąca przed cyberzagrożeniami)
Autorzy: „Parówy dęte” (Akademia Górniczo-Hutnicza / Uniwersytet Jagielloński): Kacper Doniec, Jakub Nowak, Franciszek Raźny (AGH), Karol Rybski (UJ).
TEMAT HONEYWELL: Secure Software Update
I MIEJSCE: „XDUpdate”
Autorzy: „XD” (Politechnika Krakowska): Piotr Kumka, Michał Pelon, Andrzej Sulecki.
II MIEJSCE: „UPDT Secure” (bezpieczny mechanizm dystrybucji oprogramowania)
Autorzy: „Miśka lubi .net” (Politechnika Krakowska): Igor Orliński, Bartosz Pieróg, Jakub Połeć, Piotr Sarnecki.
III MIEJSCE: „EGGSHELLS” (dystrybutor aktualizacji nowej generacji)
Autorzy: „AI-a” (Akademia Górniczo-Hutnicza): Szymon Madycki, Antoni Paduch, Stanisław Parma, Aleksandra Świgoń.
TEMAT HONEYWELL: Detection of GPS Spoofing
I MIEJSCE: „Detekcja Spoofingu GNSS / ADS-B”
Autorzy: „Git Happens” (Politechnika Krakowska): Antoni Wałach, Paweł Wypych.
II MIEJSCE: „EGIS GPS” (wykrywanie manipulacji sygnałem GPS)
Autorzy: „O(GPT)” (Akademia Górniczo-Hutnicza): Michał Kościanek, Adam Rassem.
III MIEJSCE: „beDetector” (system wykrywania spoofingu GPS dla lotnictwa)
Autorzy: „BeAuth” (Skład uczelni mieszany: AGH / UKEN / PK: Bartosz Karpiel, Kacper Mida, Marcin Oracz, Mateusz Oracz.
Intensywny mentoring 100 zawodników
Kluczowym wsparciem merytorycznym dla uczestników Kościuszkonu były sesje mentoringowe, podczas których 14 specjalistów z branży IT odpowiadało na pytania dotyczące projektów oraz realiów pracy w sektorze technologicznym. Studenci mogli nawiązać kontakty z przedstawicielami firm partnerskich wydarzenia, czyli Honeywell, Akamai, Koleje Małopolskie, Infonet Projekt, OXARI, Hitachi, IBM oraz Gminy Miejskiej Kraków.
Dodatkową dawkę emocji podczas hackatonu PK zapewniły nowe w tym roku wyzwania: CTF (Capture The Flag) i FPGA. – CTF było sprawdzianem umiejętności w starciu z realnymi zagrożeniami, takimi jak szukanie podatności, łamanie szyfrów czy techniki OSINT w praktyce. FPGA było wejściem w świat sprzętu – projektowanie, implementacja i uruchamianie własnej logiki cyfrowej na fizycznych układach, gdzie liczyła się dokładność i czas – tłumaczy Aleksandra Gołek, koordynatorka Kościuszkonu 2026.
Kościuszkon 2026 zorganizowali: Wydziałowa Rada Samorządu Studenckiego Wydziału Informatyki i Matematyki PK, Wydział Informatyki i Matematyki PK oraz Fundacja Politechniki Krakowskiej. Partnerem diamentowym hackathonu była firma Honeywell, a rolę złotych partnerów pełniły firmy Koleje Małopolskie oraz Akamai. – Kościuszkon jest wydarzeniem organizowanym przede wszystkim przez studentów dla studentów – mówi Piotr Ziętek, koordynator czwartej edycji Kościuszkonu.
Zdjęcia Jan Zych
(jp)